Inscripción
$159.900
o hasta 3 cuotas sin interés de $53.300
Certificado digital al aprobar
Microcredencial del Ministerio de Educación de CABA
Opción de certificación universitaria CAECE
Transferencia, tarjeta, efectivo o Mercado Pago
Objetivos
Este curso permite al estudiante aprender sobre la seguridad de la información y lo capacita para entender las funciones, las actividades, la operación y el desarrollo de nuevas técnicas innovadoras y la implementación de estos sistemas y de sus responsables, así como la correcta administración, el aprovechamiento, la seguridad y el control de equipos de cómputo, hardware, software, bases de datos, información, periféricos y de todos los componentes relacionados con los sistemas informáticos.
Programa
Tocá cada unidad para ver los contenidos.
Principios Básicos: Confidencialidad, Integridad y Disponibilidad. Autenticación o autentificación, Tipos de autenticación, Características y Mecanismos de la autenticación.
La Seguridad de la Información, según la Norma ISO/IEC-27001. Elementos o Fases para la Implementación de un Sistema de Gestión de la Seguridad de la Información (SGSI). Implementando la Norma ISO/IEC-27001. Política General de Seguridad de la Información. Análisis y Evaluación de Riesgos. Método de Análisis, Evaluación y Tratamiento del Riesgo. Auditorías para la Norma ISO/IEC-27001. Beneficios de la Norma ISO/IEC-27001. Sistema de Gestión de la Seguridad de la Información utilizando O-ISM3.
Seguridad Informática de Hardware, de Software y de Red. Métodos de Seguridad Informática de Red. Seguridad Informática de Red en la Nube Concepto de Amenazas. Algunos Tipos de Amenazas: Malware, Spyware, Ransomware, Spoofing, Troyan Horse, Worms, BackDoor, Botnets, Spam, Trashing. Ingeniería Social. Tipos de Ataques de Ingeniería Social: Hunting y Farming. Técnicas de Ingeniería Social: Pretextos, Shoulder Surfing, Phishing, Masquerading, Baiting, Scavening y Vishing.
Ataque por Denegación de Servicio, Ataque por Técnicas de Escaneo de Puertos, Ataque por Suplantación de Identidad ARP, Ataque por Saturación de ICMP, Ataque a través de Intermediario, Ataques para Secuestro de Datos, Ataques por Ingeniería Social, Ataque por Determinación de Sistema Operativo, Ataque por Grabación de Teclas Oprimidas y Ataque por Virus Informáticos. Amenazas Informáticas del Futuro. Prácticas Útiles para Aplicar en Seguridad Informática. Algunos Consejos de Seguridad Informática. Aspectos para Seleccionar el mejor Software de Seguridad Informática.
Tecnología de Información. Qué es la información. Clasificación de la información. Información estratégica. Información para el control de gestión. Información técnica u operacional. Información contable y financiera. Atributos de la información. Necesidad de la Auditoría Informática. Clasificación de los tipos de Auditorías según el lugar de aplicación. Auditoría externa. Auditoría interna. Auditoría por su lugar de origen. Auditoría externa. Auditoría interna. Auditoría de sistemas informáticos con y sin la computadora. Auditoría a la gestión informática. Auditoría al sistema de cómputo. Auditoría alrededor de la computadora. Auditoría en la seguridad de los sistemas informáticos. Auditoría a los sistemas de redes. Auditoría integral a los centros de cómputo. Auditoría ISO-9000 a los sistemas informáticos. Auditoría outsourcing. Auditoría ergonómica de sistemas informáticos.
Marco esquemático. Hardware. Software. Ejemplo de relevamiento de datos en Hw y Sw. Gestión informática. Información. Diseño de sistemas. Base de datos. Seguridad. Redes Especializadas.
Metodología de trabajo. Etapas. Herramientas y Técnicas para la Auditoría. CRMR (Computer Resource Management Review). Evaluación de la gestión de recursos informáticos. Metodología CRMR. Áreas de Aplicación. Objetivos. Alcance. Información necesaria para la evaluación CRMR. Información necesaria para la realización CRMR. Caso Práctico de una Auditoría de Seguridad Informática. Alcance de la auditoría.
Concepto. Enfoques. Amenazas. Vulnerabilidad. Análisis. Políticas de Seguridad. Etapas de seguridad. Riesgos de auditoría. Tipos de Riesgo en la Auditoría de Sistemas.
Concepto. Tipos de control interno. Objetivos principales del CII. Función del control interno. Áreas de aplicación del CII. Controles generales organizativos. Controles de desarrollo y mantenimiento de SI. Controles de explotación de SI. Controles en aplicaciones. Controles en sistemas de gestión de BD. Controles informáticos sobre redes. Controles sobre computadores y redes. Herramientas del CII. Implantación de un sistema de CII.
Etapas de la fase de planeamiento. Ejecución de las auditorías. Presentación de una auditoría tipo. Técnicas de recopilación de evidencias. Vista preliminar. Contacto inicial con personal del área. Identificación preliminar de la problemática. Objetivos Específicos. Determinar los puntos que serán evaluados en la Auditoría. Evaluación de las funciones y actividades del personal del área. Planilla proforma del plan de Auditoría. Guía del Plan de Auditoría. Diseño de un formulario tipo para encuesta al coordinador del aula informática. Ejecución. Dictamen. Conclusión de la Auditoría.
Características del Informe de Auditoría. Características fundamentales. Característica de fondo. Característica de forma. Característica de la presentación del Informe. Características importantes para el lector del IA. Procedimientos para elaborar el IA. Instrumentos de recopilación. Importancia del uso de herramientas. Estructura del Informe de Auditoría. Desarrollo de la estructura del IA. Situaciones detectadas. Anexo modelo. Ejemplo de Auditoría.
ISO, ISACA, COSO, CISA, COBIT, etc. ¿Qué es ISACA? Objetivos. Normas ISO. ISO 17799. BS 7799. ISO/IEC 27002. COBIT. ISC2. CISM. CISSP. COSO. NIA 315.
Recibí el programa completo y los valores por mail
Te llega al instante, con el detalle de cada unidad.
Salida laboral
Evaluando controles informáticos, detectando debilidades y redactando recomendaciones en estudios contables, consultoras o áreas de auditoría interna.
Interpretando informes de auditoría e implementando sus recomendaciones dentro de organizaciones que dependen de sistemas críticos.
Aportando una mirada de seguridad y control sobre la infraestructura, el software y las bases de datos de la organización.
Destinatarios
Quien busque una rápida salida laboral en el ámbito de la auditoría o contadores o auditores que quieran especializarse esta rama.
Profesionales y entusiastas de la tecnología, técnicos en informática, personas que trabajan en áreas de sistemas, estudiantes de ingeniería y carreras relacionadas, público en general con conocimientos básicos de informática interesado en esta temática.
Además, quien busque un cambio de pensamiento superador para el uso de herramientas o instrumentos básicos, con el fin de considerar las acciones informáticas en los sistemas diarios de la organización.
Modalidad
Esta capacitación se desarrolla de manera totalmente online, a través de un campus virtual, donde los participantes podrán conectarse sin restricciones de días ni horarios, teniendo acceso al mismo las 24hs del día. Las clases se disponibilizan según el ritmo de estudio del participante, cada vez que finaliza correctamente un módulo tendrá acceso el siguiente. Para garantizar un alto estándar técnico, el Instituto ESBA trabaja en colaboración tecnológica con la Escuela Superior de Estudios Profesionales (ESEP), quien provee las aulas virtuales.
Certificación
Una vez aprobada la cursada, el participante obtendrá una certificación digital en Diplomatura en Seguridad Informática y Auditoría de Sistemas, emitida por el Instituto de Estudios Superiores de Buenos Aires. Esta titulación es de carácter privada no oficial. -Ref. Art. 19 Ley Ed. Sup. 24521-
Al completar este programa, recibirás además la Microcredencial en Seguridad Informática y Auditoría de Sistemas, emitida por el Ministerio de Educación de la Ciudad Autónoma de Buenos Aires, a través de la Agencia de Habilidades para el Futuro, en el marco de la Disposición 50-GCABA-DGAHPEF/24.
Podrás compartirla automaticamente en 

El participante podrá optar por una segunda certificación, emitida por la Universidad CAECE, Resolución N° 227/2024. Esta garantiza la calidad educativa del programa, permitiendo al alumno obtener una certificación adicional a la ya otorgada por el Instituto de Estudios Superiores de Buenos Aires.
La sumás al momento de pagar la inscripción.
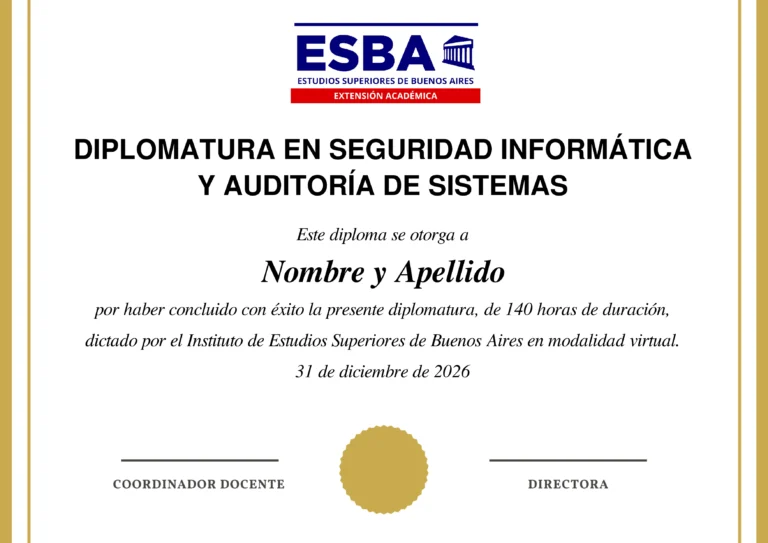
Modelo del certificado que recibís al aprobar
Equipo docente
La capacitación es guiada por un docente profesional, quien facilitará el aprendizaje de los participantes y apoyará a los mismos, en su función formativa y orientadora, a lo largo de toda la cursada.
Inversión
Valor total del curso
$159.900
o hasta 3 cuotas sin interés de $53.300
Medios de pago
Preguntas frecuentes
No. Los alumnos pueden conectarse cuando deseen, sin restricciones de días ni horarios. El campus virtual está disponible las 24hs, los 365 días del año.
Si. La capacitación es guiada por un tutor profesional, quien te ayudará en todo momento, respondiendo consultas y corrigiendo las actividades.
Podés iniciar inmediatamente, no tenés que esperar el armado de ningún cupo.
Tenes hasta 4 meses y medio para terminar el curso.
¡Los que quieras! Podés hacer más de una capacitación a la par.
Sí, una vez finalizada la capacitación, podrás descargar un diploma digital que acreditará la aprobación de la misma.
Existen cuestionarios y actividades dentro de cada módulo de carácter obligatorio, los cuales podrás rehacer en caso de no obtener la calificación necesaria.
No es necesario, se puede ingresar al campus virtual desde cualquier dispositivo (smartphone, tablet, etc.)
Seguir formándote
La cursada arranca apenas te inscribís. Sin cupos ni fechas de inicio.
Recibí la información completa
De forma inmediata